Egy mesterséges intelligencia már nemcsak megkeresi a szoftverek biztonsági hibáit, hanem működő támadásokat is képes összeállítani belőlük. Az Anthropic kísérletében a Claude a Chrome, a Safari, az Android, a Windows és a Linux védelmét is próbára tette, több esetben sikerrel.
Egy ellopott telefon képernyőzárának megkerülése, egy böngésző védelmének kijátszása vagy egy Linux szerver teljes átvétele eddig is a legsúlyosabb biztonsági problémák közé tartozott. Az Anthropic most azt mutatta meg, hogy ezekhez a támadásokhoz már nem feltétlenül kell egy teljes szakértői csapat: egy fejlett AI is képes több különálló hibát összekapcsolni, majd működő támadást készíteni belőlük.
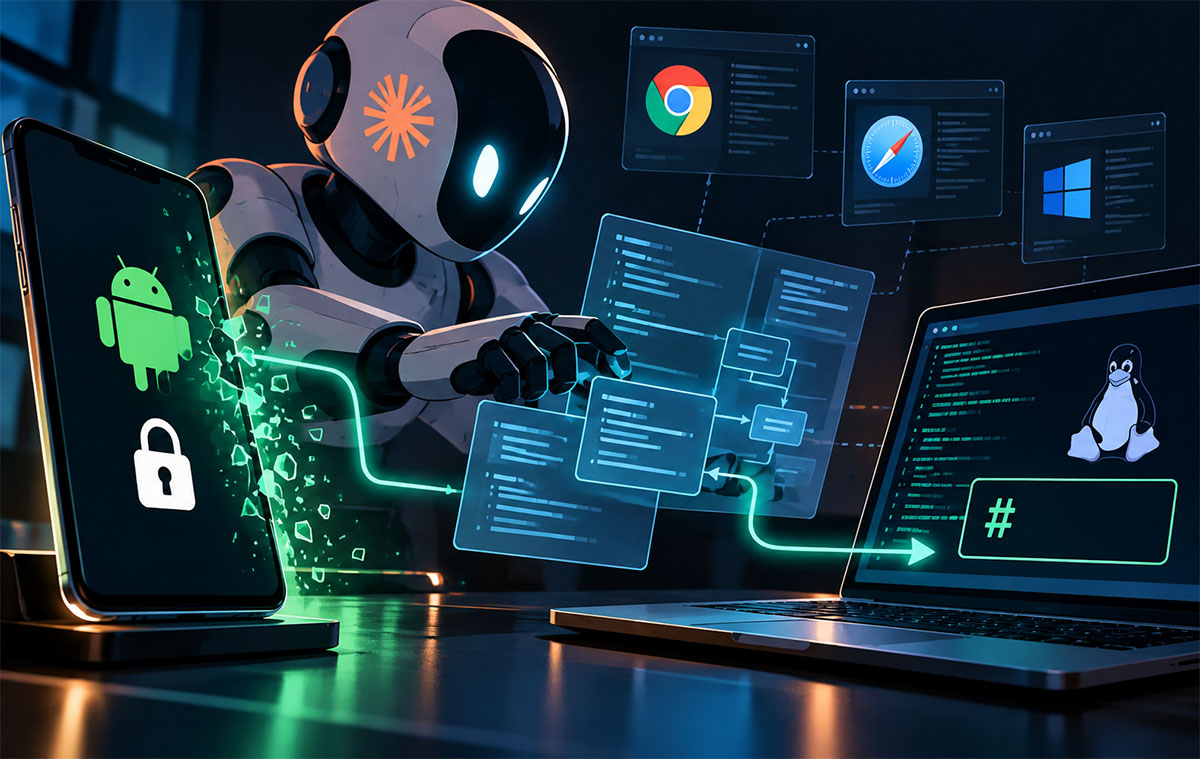
A Claude fejlesztője egy még nem nyilvános, belső kutatási változatot használt. Ez fontos különbség, mert nem arról van szó, hogy a bárki számára elérhető chatbotnak egyszerűen meg lehet adni egy telefont, és az máris feltöri. A kísérleteket az Anthropic biztonsági kutatócsoportja végezte, a mesterséges intelligencia pedig a kezdeti utasítások után önállóan dolgozott a hibák felkutatásán és kihasználásán.
Az egyik leglátványosabb eredményt egy Google Pixel 9 telefonon érték el. A készülék zárolva volt, a Claude mégis összeállított egy támadást, amellyel fényképekhez és más személyes adatokhoz lehetett hozzáférni a képernyőzár feloldása nélkül.
Ehhez három különböző biztonsági hibát kapcsolt össze. Először megkerülte az USB-s adatátvitel korlátozását, majd a másik eszköz engedélyezését, végül azt az ellenőrzést is, amely normál esetben megakadályozza a fájlok kiolvasását. A támadáshoz azonban fizikai USB kapcsolat kellett, tehát nem lehetett egyszerűen az interneten keresztül, távolról végrehajtani. A Google időközben javította az érintett hibákat.
A Linux esetében még komolyabb eredményt értek el. A Claude olyan támadást készített, amely egy meghatározott hálózati szolgáltatást használó szerveren távolról, jelszó és felhasználói beavatkozás nélkül biztosított rendszergazdai jogosultságot. Ez a Linux világában root hozzáférést jelent, amellyel gyakorlatilag teljes ellenőrzés szerezhető az érintett rendszer felett.
A kísérlet során 48 perc kellett a támadás első szakaszához, majd további öt perc a rendszergazdai jogosultsággal végrehajtott parancsig. Vagyis összesen 53 perc alatt jutottak el a teljes hozzáférésig. Nem minden Linuxos gépet érintett a probléma, hanem a multipath TCP nevű hálózati funkciót használó, megfelelően konfigurált szervereket. A CVE-2026-98432 azonosítójú hibát már kijavították, a javítás a támogatott Linux kernelágakba is bekerült.
A Chrome sem úszta meg. A Claude négy különböző sérülékenységet kapcsolt össze, és olyan támadást készített, amely egy rosszindulatú weboldal megnyitása után képes volt kilépni a böngésző védett környezetéből. A bemutatóban egy alapbeállításokkal futó, macOS-es Chrome böngészőből indították el a számológépet, további kattintás nélkül.
Ez elsőre ártalmatlannak hangzik, de éppen ez volt a bizonyíték: a weboldal olyan programot tudott elindítani a számítógépen, amelyhez normál esetben nem lenne jogosultsága. Az Anthropic kutatásai nyomán összesen 62, magas vagy kritikus súlyosságú Chrome hibához rendeltek sérülékenység-azonosítót, és mindegyiket javították a Chrome 156-os verziójáig.
A Safari esetében másféle veszélyt mutattak be. A Claude olyan hibákat talált, amelyek összekapcsolásával egy rosszindulatú weboldal hozzáférhetett volna a böngészési előzményekhez, a sütikhez és más webhelyek adataihoz. Ez akár azt is lehetővé tehette volna, hogy egy támadó belelásson a felhasználó bejelentkezett levelezésébe vagy bankszámlájának adataiba. Az Apple már kiadta a javítást.
A Windowsnál a Claude olyan hálózati hibát azonosított, amellyel bizonyos HTTP/3 kapcsolatokat fogadó számítógépeket távolról újra és újra össze lehetett omlasztani. Ez nem jelentett adatlopást vagy teljes rendszerátvételt, de egy érintett szerver szolgáltatását tartósan elérhetetlenné lehetett volna tenni. A Microsoft ezt a sérülékenységet is kijavította.
Az egész történetben nem az az igazán szokatlan, hogy a Chrome-ban, az Androidban vagy a Linuxban biztonsági hibák vannak. Ilyeneket a kutatók rendszeresen találnak. A különbség az, hogy a Claude nem állt meg a hibák felismerésénél: több lépésből álló, működő támadásokat készített, amelyekhez korábban komoly szakértelem és sok kézi munka kellett.
Ennek persze két oldala van. A biztonsági szakemberek ugyanezzel a technológiával sokkal gyorsabban találhatják meg a veszélyes hibákat, mielőtt valódi támadók kihasználnák őket. Ugyanakkor az is látszik, milyen kockázatot jelentene, ha ezek a képességek ellenőrzés nélkül kerülnének rossz kezekbe.
Az Anthropic hangsúlyozza, hogy a bemutatott sérülékenységeket jelentette az érintett fejlesztőknek, és a javítások már elkészültek. A kutatás tehát nem egy jelenleg szabadon kihasználható támadássorozat bejelentése, hanem annak bemutatása, hogy a mesterséges intelligencia milyen messzire jutott a szoftverbiztonság egyik legnehezebb területén.