A Microsoft októberi biztonsági csomagja minden korábbinál nagyobb lett: az összesítés szerint 1411 sebezhetőséget zár be, köztük egy olyan Windows-hibát, amelyet már támadásokhoz is felhasználnak.
A BleepingComputer számítása alapján az októberi menetrendszerinti frissítés 1411 biztonsági hibát javít a Microsoft termékeiben. Ezek közül 70 kapott kritikus besorolást: 57 távoli kódfuttatást, 11 jogosultságszerzést, kettő pedig megtévesztéses támadást tehetett lehetővé. A javított problémák között 677 jogosultságkiterjesztési, 317 távoli kódfuttatási, 254 információszivárgási és 73 szolgáltatásmegtagadási sebezhetőség található. Az összesítés csak az október 13-án kiadott javításokat számolja, a hónap korábbi részében lezárt további 348 hibát nem.
A Windows 11 szempontjából a CVE-2026-96951 jelű rés a legsürgősebb. A Windows Shell hibája hálózaton keresztül megkerülhetővé tette a Mark of the Web védelmet, amely normál esetben megjelöli az internetről származó fájlokat, és figyelmezteti a felhasználót a megnyitásuk veszélyére. A Microsoft megerősítette, hogy a sebezhetőséget már aktívan kihasználják, de arról egyelőre nincs nyilvános információ, hogy kik és milyen támadásokban éltek vele.
Két további nulladik napi hiba már a javítás megjelenése előtt nyilvánosságra került. A CVE-2026-108398 manipulált .NET-összetevővel kerülhette meg a Windows Defender Application Control korlátozásait, és engedély nélkül futtathatott kódot egy védett folyamatban. A CVE-2026-92707 a MessagePack-CSharp összetevőt érintő hálózati szolgáltatásmegtagadási hiba.
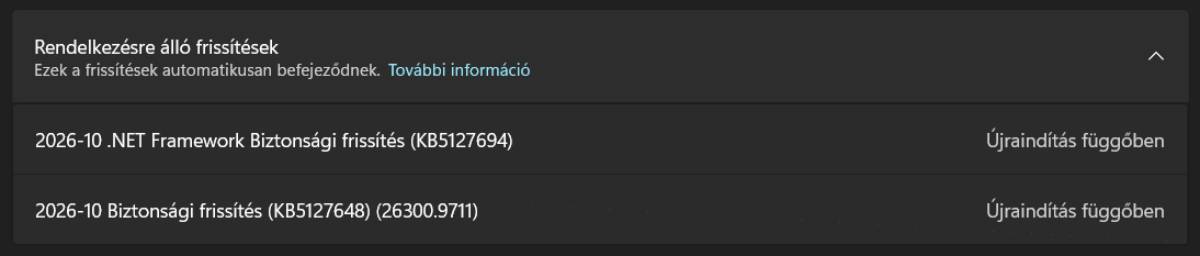
A Windows 11 24H2, 25H2 és 26H2 rendszerekhez a javítás KB5127648 néven érkezik. Telepítése után a buildszám rendre 26100.9711, 26200.9711 vagy 26300.9711 lesz. A csomag kötelező, a Windows Update automatikusan letölti és telepíti. A 26H1 külön, KB5127646 jelű frissítést kapott, amely a rendszert a 28000.3231 buildre emeli.
Nem csak biztonsági javítások kerültek bele. Megoldódott az AC-3, vagyis Dolby Digital hangot használó alkalmazások összeomlása, több nyomtatási probléma, egyes játékok egérakadása, a hidegindítás után hibázó ujjlenyomatos belépés, valamint a bejelentkezés után jelentkező fekete képernyő és Fájlkezelő-összeomlás.
Két ismert probléma miatt azonban érdemes figyelni a telepítés utáni működést. Bizonyos vállalati beállítások mellett a nem rendszergazdai felhasználók Távoli asztali kapcsolata 0xC000000D hibával megszakadhat. Egyes USB Audio Class 1.0 eszközök pedig továbbra sem indulnak el, nem adnak hangot, vagy használhatatlanná válik a hangerő-szabályozás. Az aktívan kihasznált sebezhetőség miatt általánosságban nem érdemes halogatni a frissítést, kivéve, ha a számítógép munkához nélkülözhetetlen, érintett USB-s hangeszközt használ.